











Dok su zbog ozbiljnog sigurnosnog propusta u više europskih zemalja privremeno ugašene internetske stranice državnih institucija, bolnica i sveučilišta, još nije poznato koliko je sličnih stranica ugroženo u Bosni i Hercegovini.
 ADVERTISEMENT
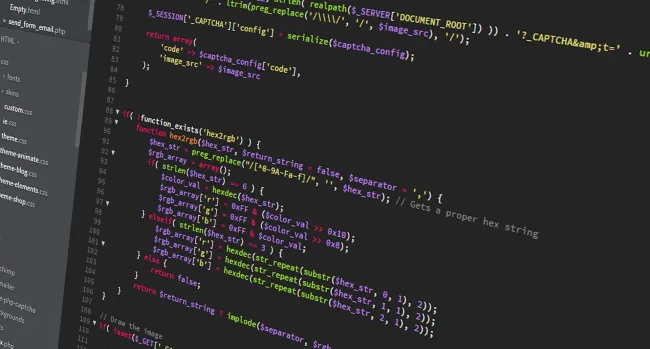
Problem je otkriven u PHP-u, programskom jeziku koji se koristi za rad velikog dijela interneta. Zbog ozbiljnih pogrešaka hakeri bi mogli provaliti u nezaštićene sustave, pristupiti pohranjenim podacima ili mijenjati sadržaj internetskih stranica.
Opasnost postoji za sve stranice koje koriste pogođene verzije PHP-a, uključujući portale, internetske trgovine, stranice javnih ustanova i privatnih kompanija. Međutim, to ne znači da su sve takve stranice ranjive niti da su njihovi korisnički podaci već ugroženi.
Jedinica za prevenciju bezbjednosnih rizika u informaciono-komunikacionim tehnološkim sistemima - CERT Republike Srpske obavijestio je sve institucije, organe uprave, javne ustanove i druge subjekte da je otkrivena kritična bezbjednosna ranjivost u programskom jeziku PHP.
Iz CERT-a RS ističu da zbog ove bezbjednosne ranjivosti može doći do neovlaštenog izvršavanja programskog koda sa udaljene lokacije, što potencijalno može dovesti do kompromitacije servera, neovlaštenog pristupa podacima i narušavanja dostupnosti i integriteta informacionih sistema.
Posebno su, ističu, izloženi web-serveri i aplikacije dostupni putem interneta koji koriste pogođene verzije PHP-a.
Imajući u vidu ozbiljnost ove ranjivosti, kao i informacije o zabilježenim pokušajima njihovog iskorištavanja, CERT RS preporučuje da nadležne organizacione jedinice i administratori informacionih sistema bez odlaganja preduzmu aktivnosti. Preporuka je da se izvrši identifikacija pogođenih sistema, provjera instaliranih verzija, te hitno ažuriranje.
Pozivaju sve institucije da ovim aktivnostima pristupe prioritetno, imajući u vidu potencijalni uticaj ovih ranjivosti na bezbjednost i kontinuitet rada informacionih sistema.